Depuis le 26 septembre 2026, certaines dispositions du décret n° 2026-209 du 24 mars 2026[1] sont applicables. Elles renforcent le cadre réglementaire applicable à l’hébergement des données de santé en encadrant leur stockage dans l’Union européenne (ci-après « l’UE ») ou l’Espace économique européen (ci-après « l’EEE »), les transferts et accès à distance depuis des pays tiers, ainsi que le contenu des contrats.
1/ Le contexte
Ce décret constitue le volet réglementaire d’une volonté exprimée par le législateur dans l’article 32 de la loi n° 2024-449 du 21 mai 2024 visant à Sécuriser et à Réguler l’Espace Numérique dite loi SREN[1].
Cet article 32 de la loi SREN a modifié l’article L. 1111-8 du Code de la santé publique relatif à l’hébergement des données de santé. En particulier, le I. 2° de cet article prévoit qu’un décret en Conseil d’État précise quatre catégories de règles : la nature des prestations d’hébergement, les rôles et responsabilités des hébergeurs et des personnes pour le compte desquelles les données sont conservées, les obligations de stockage des données dans l’UE ou l’EEE, ainsi que les clauses contractuelles applicables, notamment celles relatives aux risques de transfert des données ou d’accès non autorisé par des États tiers.
Le décret n° 2026-209 du 24 mars 2026 a vocation à répondre au double constat fait ces dernières années, ayant fait l’objet de débats parlementaires et universitaires nourris depuis 2024 en France :
1/ la seule localisation des données de santé dans l’Union européenne ne suffit pas, à elle seule, à garantir la souveraineté des autorités publiques sur ces données,
2/ le manque de transparence notamment des services cloud et des possibilités offertes par ces services/plateformes, constitue un obstacle majeur à leur maîtrise effective.
La décision du Conseil d’État du 22 mars 2024, n° 492369 Clever Cloud et autres, illustre d’ailleurs parfaitement cette situation : des données personnelles hébergées dans l’UE peuvent néanmoins devoir être communiquées par la société qui les contrôle lorsque celle-ci est soumise à la loi d’un pays tiers (en l’espèce, les États-Unis) l’y contraignant, notamment dans le cadre d’une enquête pénale et ce, quel que soit leur lieu d’hébergement.
Ce décret d’application de la loi SREN s’inscrit également dans le prolongement du référentiel de certification HDS V2[2], publié par l’Agence du Numérique en Santé (ANS) qui définit les exigences qu’un Hébergeur doit satisfaire pour obtenir la certification d’Hébergeur de données de santé, et qui contenait déjà une partie des obligations posées par le décret (exigences 28 à 31 du référentiel HDS V2).
Dans ce contexte et à travers ce décret, le ministère de la Santé[3] souligne que les obligations posées par le décret visent à renforcer significativement la maîtrise des risques d’accès non autorisés aux données de santé. Il confère ainsi une portée réglementaire explicite et contraignante à des obligations jusque-là principalement prévues par le référentiel HDS.
2/ Les changements introduits par le décret
- Le stockage des données dans l’EEE :
Le décret inscrit désormais directement dans le Code de la santé publique l’exigence selon laquelle le stockage des données de santé doit être réalisé exclusivement dans l’UE ou dans un État membre partie à l’accord sur l’EEE (nouvel article R. 1111-9-1 du Code de la santé publique). Cet article renforce ainsi la protection des données, soumises au cadre juridique européen. Selon l’Agence du numérique en santé[4], ces mesures contribuent également à l’émergence d’un écosystème européen du numérique en santé et à la confiance des patients et professionnels dans le système.
- La prise en compte de l’accès à distance des données :
Le décret prend en compte les accès à distance en les assimilant à des transferts vers des pays tiers. Il n’interdit toutefois pas tout transfert ou tout accès à distance depuis un pays situé hors de l’UE ou de l’EEE : les transferts et accès à distance restent possibles sous réserve du respect des garanties prévues aux articles 45 et 46 du Règlement général sur la protection des données (RGPD).
- De nouvelles obligations au sein du contrat d’hébergement :
Le décret renforce le contenu obligatoire du contrat d’hébergement tel qu’il était détaillé à l’article R.1111-11 du CSP. Désormais, le contrat d’hébergement doit :
- Préciser les modalités d’exercice des droits des personnes concernées au sens du RGPD (droit d’accès, de rectification, d’effacement, etc.) ;
- Préciser les informations relatives à d’éventuels transferts de données vers un pays tiers, y compris les accès à distance aux données depuis un pays hors UE ou de l’EEE ;
- Lorsque l’hébergeur ou l’un de ses sous-traitants est soumis à la législation d’un pays situé hors de l’UE ou de l’EEE, préciser notamment :
- Les réglementations extra-européennes susceptibles de leur imposer un accès ou un transfert non autorisé des données de santé à caractère personnel. Si aucune réglementation de cette nature ne leur est applicable, l’hébergeur doit le préciser dans le contrat.
- L’existence éventuelle d’une décision d’adéquation adoptée par la Commission européenne.
- En l’absence d’une telle décision, la description des mesures prises et mises en œuvre par l’hébergeur afin de limiter les risques liés aux transferts et aux accès à distance non autorisés ainsi que les risques résiduels subsistant malgré ces mesures.
En imposant à l’hébergeur ces obligations d’informations, le décret renforce la transparence sur les conditions d’hébergement et les risques liés à l’application de législations extra-européennes.
- Obligation de cartographie
Le décret inscrit désormais dans le Code de la santé publique, (article R. 1111-11), l’obligation pour l’hébergeur de rendre publique et de tenir à jour une cartographie des transferts de données de santé à caractère personnel réalisés vers des pays tiers (hors UE ou EEE), des éventuels accès distants depuis ces pays et des risques associés. Cette obligation renforce la transparence sur les conditions d’hébergement et contribue à une meilleure maîtrise des risques liés à l’application de législations extra-européennes.
Une nouvelle publication du référentiel de certification HDS (référentiel V2.1) est en concertation[5] et est prévue courant octobre 2026. Il entrera en vigueur en décembre 2026 et intégrera des évolutions ciblées, afin de prendre en compte les dispositions du présent décret[6].
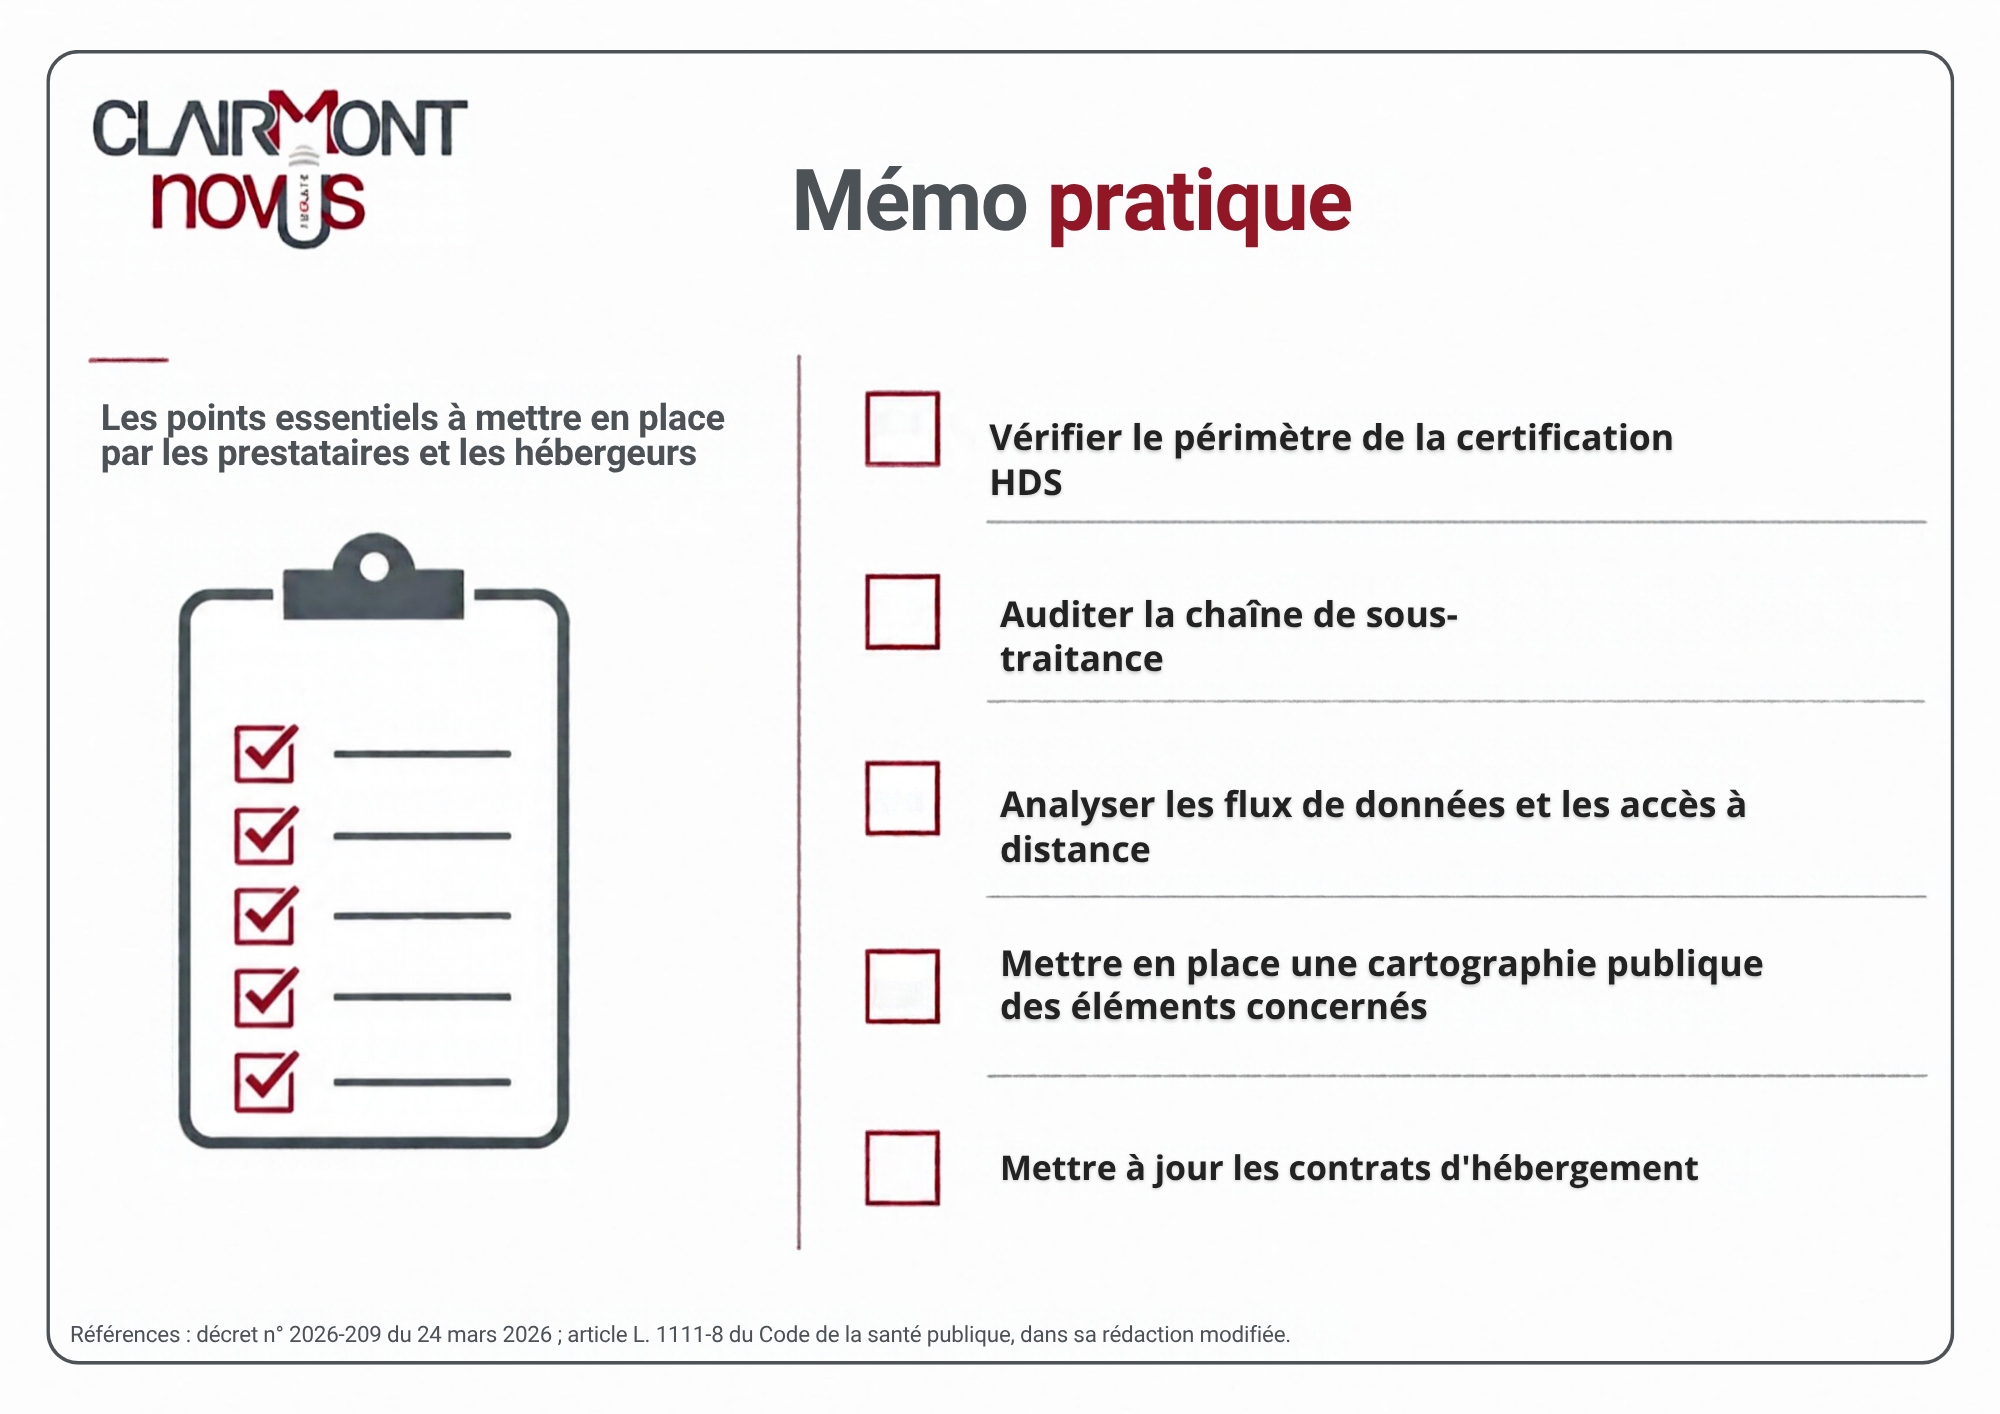
Il résulte ainsi de ce décret que les prestataires hébergeurs doivent, en pratique, mettre en œuvre plusieurs mesures afin de se conformer à ces exigences :
- Contrôler la localisation du stockage des données : s’assurer que l’ensemble des environnements concernés, y compris ceux de leurs sous-traitants, est situé dans l’UE ou l’EEE (serveurs de production, systèmes de sauvegarde, d’archivage et environnements de secours) ;
- Encadrer les accès à distance lorsqu’ils existent : recenser les personnes, équipes, sous-traitants, outils et infrastructures susceptibles d’accéder aux données depuis un pays tiers.
- Lorsqu’ils existent, encadrer ces accès à distance : vérifier qu’ils reposent sur une décision d’adéquation ou sur des garanties appropriées au sens de l’article 46 du RGPD, et les documenter dans les contrats ainsi que dans une cartographie publique.
- Mettre à jour les contrats d’hébergement afin d’y intégrer les nouvelles exigences prévues à l’article R. 1111-11 du Code de la santé publique.
- Assurer une gouvernance documentaire adaptée : tenir à jour et publier une cartographie des transferts, des accès à distance et des risques d’accès non autorisé associés, la rendre publique et la communiquer de manière claire aux clients.
[1] LOI n° 2024-449 du 21 mai 2024 visant à sécuriser et à réguler l’espace numérique (1) – Légifrance
[2] Microsoft Word – Référentiel_certification_HDS – FR – V2
[3] Un décret renforce les obligations des hébergeurs de données de santé en matière de souveraineté – Ministère de la Santé, de la Famille, de l’Autonomie et des Personnes handicapées
[4] Evolution importante des référentiels de certification et d’accréditation de l’hébergement de données de santé (HDS) | Agence du Numérique en Santé
[5] Concertations du numérique en santé – Référentiel de certification HDS v2.1 – Présentation
[6] Référentiel HDS v2.1 : les évolutions à anticiper dès maintenant | Agence du Numérique en Sant